
Infraestrutura como Código (IaC): Conceitos, Ferramentas e Boas Práticas
Entenda Infraestrutura como Código, como IaC funciona, ferramentas, estado remoto, segurança, testes, CI/CD e um plano prático de implementação.
Infraestrutura como Código (IaC) é a prática de definir e administrar recursos de tecnologia em arquivos versionados, em vez de depender de configurações manuais em painéis.
Redes, máquinas virtuais, bancos de dados, regras de acesso e serviços gerenciados passam a ser descritos de forma reproduzível e auditável.
A maior vantagem não é apenas “criar servidores mais rápido”. IaC transforma a infraestrutura em um processo de engenharia: uma mudança pode ser revisada, testada, aprovada, repetida em outro ambiente e revertida com muito mais controle.
Ao mesmo tempo, um código incorreto pode propagar falhas em escala, por isso estado, credenciais e permissões exigem atenção.
Neste guia, você entenderá como IaC funciona, a diferença entre abordagens declarativas e imperativas, como escolher ferramentas, organizar módulos, proteger o estado, integrar CI/CD e migrar recursos existentes.
O objetivo é sair do conceito e chegar a um fluxo seguro para ambientes reais.
O que é Infraestrutura como Código?
Infraestrutura como Código é um método para provisionar e configurar infraestrutura por meio de arquivos legíveis por máquina.
Esses arquivos ficam em controle de versão e expressam o que deve existir: uma rede com determinadas sub-redes, um cluster, uma política, um banco ou uma combinação desses recursos.
Na linguagem declarativa do Terraform, por exemplo, a configuração descreve recursos e dependências; a ferramenta compara essa intenção com o ambiente e calcula as operações necessárias.
O código se torna uma fonte de decisão, mas não é automaticamente a única fonte da verdade: a configuração, o estado registrado e os recursos reais precisam permanecer coerentes.
O que pode ser gerenciado como código?
- Redes, sub-redes, rotas, balanceadores e firewalls.
- Máquinas virtuais, imagens, grupos de escalabilidade e discos.
- Bancos, filas, buckets, funções e serviços gerenciados.
- Clusters, namespaces e recursos de orquestração.
- Identidades, papéis e políticas de acesso, com controles adicionais.
- DNS, monitoramento, alertas, painéis e integrações operacionais.
IaC não significa colocar qualquer configuração em um único repositório. Dados de aplicação, segredos, artefatos e parâmetros de execução podem exigir sistemas próprios.
A fronteira deve ser definida conforme ciclo de vida, responsabilidade e impacto da mudança.
Como a IaC funciona na prática
O fluxo varia entre ferramentas, mas normalmente conecta intenção, validação, comparação, aplicação e observação. Em produção, essas etapas devem formar um processo revisável, e não um comando isolado executado no notebook de alguém.
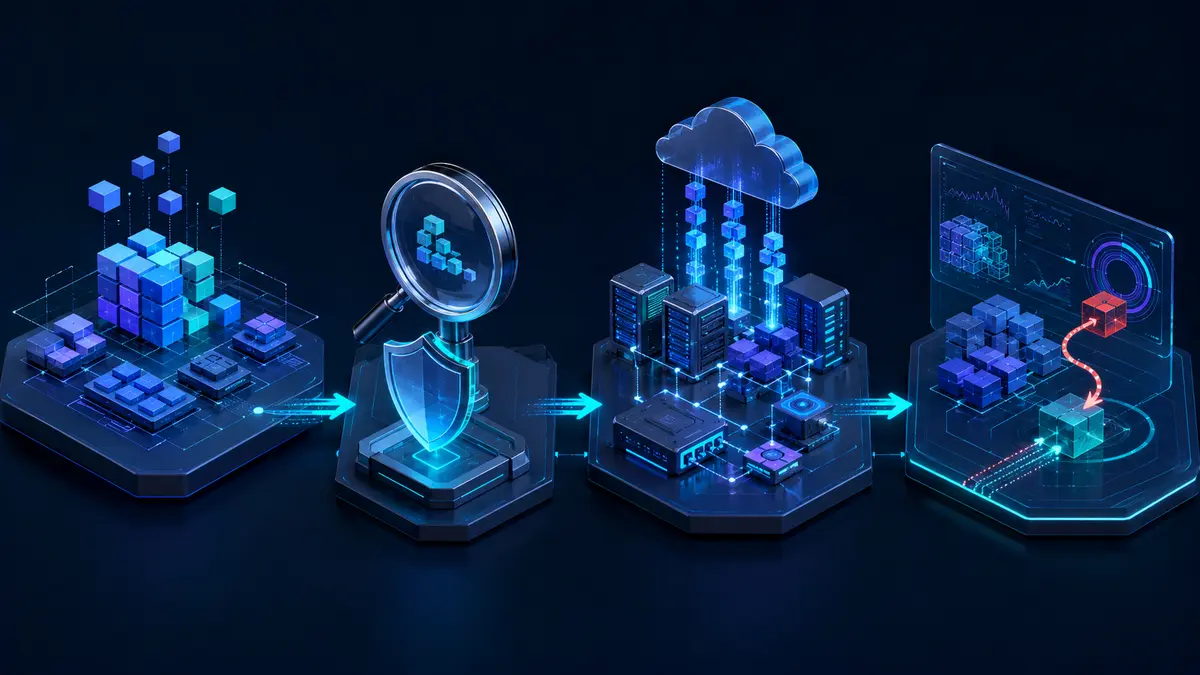
1. Definição do estado desejado
A equipe declara recursos, relações e parâmetros. Uma rede pode ser módulo de entrada para um cluster; o cluster pode produzir identificadores usados pelo monitoramento.
Dependências explícitas permitem que a ferramenta determine uma ordem segura sem transformar o projeto em um script linear enorme.
2. Inicialização e validação
Antes de tocar o ambiente, o fluxo baixa provedores fixados, formata arquivos e verifica sintaxe, tipos e regras.
Linters, scanners e políticas podem bloquear configurações como armazenamento público, porta administrativa aberta ou versão não aprovada.
3. Plano e revisão
Ferramentas declarativas produzem uma prévia das criações, alterações e exclusões. O plano deve ser anexado ao pull request ou a uma execução auditável.
Revisores precisam observar substituições destrutivas, mudanças de rede, ampliação de privilégios e custos, e não apenas aprovar porque a validação passou.
4. Aplicação e registro do estado
Após aprovação, uma identidade de automação aplica exatamente a mudança revisada.
Em ferramentas com estado, o resultado associa cada bloco do código ao objeto remoto correspondente. Essa associação é essencial para saber se a próxima execução deve criar, atualizar, substituir ou excluir algo.
5. Detecção de drift
Drift é a diferença entre a definição versionada e a infraestrutura real, normalmente causada por mudança manual, automação externa ou comportamento do provedor. Uma execução agendada de leitura e plano pode revelar o desvio.
A resposta correta depende do caso: reverter o ambiente, importar a alteração legítima para o código ou ajustar uma propriedade que o provedor modifica sozinho.
Declarativa ou imperativa: qual abordagem usar?
Na abordagem declarativa, você descreve o resultado desejado. A ferramenta cria um grafo, compara estados e escolhe ações. Na imperativa, você define uma sequência: instalar pacote, alterar arquivo, iniciar serviço.
Provisionamento de recursos costuma se beneficiar do modelo declarativo; configuração detalhada de um sistema pode exigir passos imperativos.
| Critério | Declarativa | Imperativa |
|---|---|---|
| Ênfase | Estado final desejado | Sequência de ações |
| Planejamento | Comparação e grafo de dependências | Ordem definida pelo autor |
| Uso comum | Cloud, redes e recursos gerenciados | Configuração, tarefas operacionais e orquestração |
| Risco típico | Plano destrutivo não revisado | Script não idempotente ou dependente de ordem |
Idempotência e convergência
Uma operação idempotente pode ser repetida sem criar cópias ou efeitos cumulativos indesejados.
Convergência significa levar o ambiente ao estado definido mesmo que ele comece diferente. Essas propriedades tornam execuções repetidas previsíveis, mas dependem do recurso e do provedor; comandos arbitrários ainda podem gerar efeitos não controlados.
Benefícios reais da Infraestrutura como Código
- Reprodutibilidade: ambientes seguem a mesma definição e reduzem variações invisíveis.
- Rastreabilidade: Git registra quem propôs, revisou e alterou a infraestrutura.
- Velocidade com controle: automação reduz tarefas repetitivas sem eliminar aprovações.
- Recuperação: definições versionadas aceleram reconstrução, embora não substituam backup de dados.
- Padronização: módulos incorporam rede, logs, tags e segurança como padrões reutilizáveis.
- Escala: a mesma arquitetura pode ser instanciada em contas, regiões ou clientes diferentes.
Os benefícios aparecem quando o fluxo inteiro é confiável. Um repositório sem revisão, estado protegido ou recuperação testada apenas automatiza riscos.
IaC também não garante redução de custos por si só; ela fornece visibilidade e repetibilidade para aplicar limites, tags e políticas financeiras.
Principais ferramentas de IaC
Terraform e OpenTofu
Terraform popularizou uma linguagem declarativa e um ecossistema amplo de provedores.
OpenTofu mantém um workflow familiar e é uma alternativa aberta sob a Linux Foundation. Ambos são adequados para infraestrutura multicloud e trabalham com estado, plano e módulos.
A compatibilidade deve ser verificada na versão, nos provedores e nos recursos usados, não presumida para sempre.
Pulumi
Pulumi permite definir infraestrutura em TypeScript, Python, Go, .NET, Java e YAML, conforme sua documentação de conceitos.
Isso facilita abstrações e testes com ferramentas conhecidas, mas exige disciplina: código de propósito geral pode esconder dependências ou criar lógica difícil de prever se for tratado como uma aplicação comum.
CloudFormation, Bicep e ferramentas nativas
AWS CloudFormation e Azure Bicep se integram profundamente aos respectivos provedores. Podem disponibilizar recursos novos rapidamente e reduzir componentes externos.
Em troca, aumentam o vínculo com uma nuvem. Isso não é necessariamente ruim: se a estratégia é deliberadamente concentrada em um provedor, a integração nativa pode ser mais valiosa que a portabilidade teórica.
Ansible e gerenciamento de configuração
Ansible é muito usado para configurar sistemas, instalar pacotes e orquestrar tarefas. Seus playbooks expressam uma sequência de operações em YAML.
Ele também provisiona recursos, mas frequentemente complementa Terraform ou OpenTofu: uma ferramenta cria a infraestrutura e outra configura componentes que vivem dentro dela.
Como escolher uma ferramenta de IaC
A “melhor” ferramenta é a que cobre os recursos necessários, combina com as competências da equipe e possui um modelo operacional sustentável.
Avalie provedores, maturidade, frequência de atualizações, política de licenciamento, suporte, tratamento de estado, integração com identidade, testes, governança e custo da plataforma.
Faça uma prova de conceito pequena: uma rede, um serviço e uma política. Simule importação, atualização, falha parcial, recuperação do estado e destruição.
Compare a experiência de revisão e operação, não apenas quantas linhas foram necessárias. Se a equipe ainda avalia modelos de infraestrutura, o guia de IaaS, PaaS e SaaS ajuda a definir o que realmente precisa ser gerenciado.
Como organizar um projeto de IaC
Módulos pequenos e reutilizáveis
Um módulo deve representar uma unidade coerente, como rede, banco ou serviço, com entradas claras e saídas mínimas. Evite um módulo universal cheio de opções.
Reutilização saudável incorpora padrões; abstração excessiva esconde recursos e torna planos difíceis de compreender.
Ambientes e fronteiras de estado
Desenvolvimento, homologação e produção precisam de isolamento de credenciais, contas e estado. Separe também domínios com ciclos de vida diferentes.
Uma rede compartilhada não deveria ser recriada toda vez que uma aplicação muda. Estados menores limitam o impacto e aceleram planos, mas estados demais aumentam dependências e coordenação.
Variáveis, saídas e convenções
Use variáveis para diferenças legítimas, não para transformar cada detalhe em opção. Valide tipos e intervalos. Saídas devem expor apenas contratos necessários entre componentes, nunca o estado completo. Documente nomes, tags, responsáveis, criticidade e centros de custo para que a infraestrutura permaneça pesquisável.
Estado remoto, locking e segurança
Por que o estado é sensível?
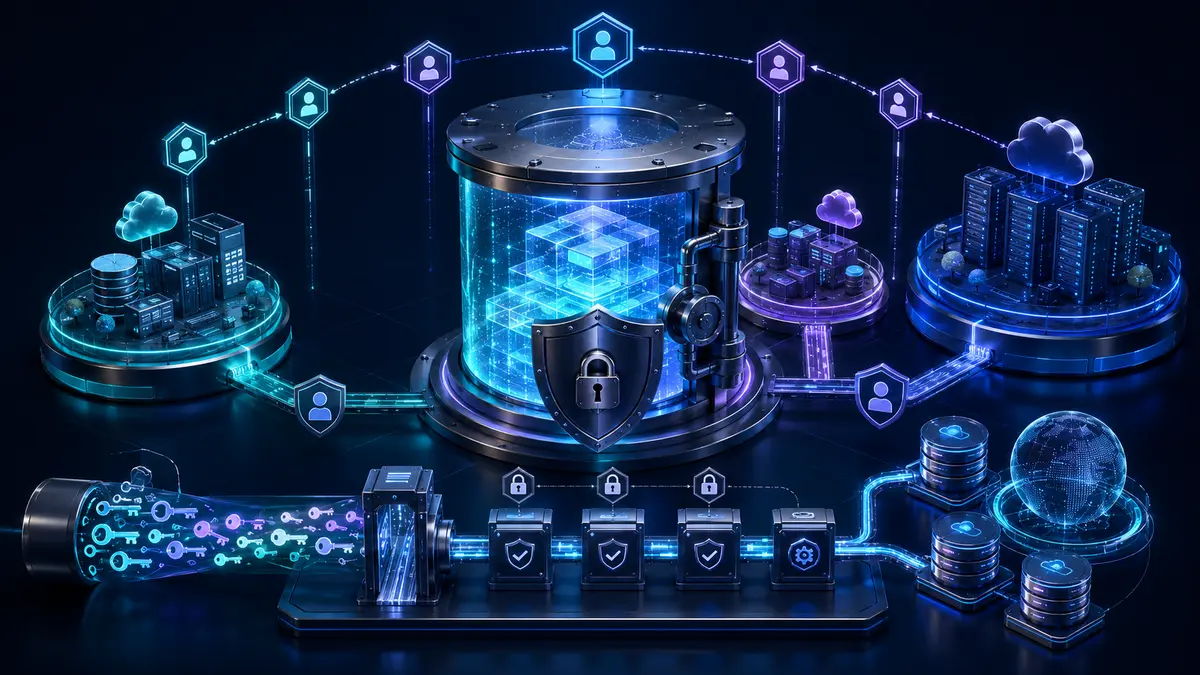
O estado associa recursos do código a objetos reais e pode conter atributos sensíveis. A documentação do Terraform sobre state recomenda armazenamento remoto com acesso seguro e locking, em vez de versioná-lo junto ao código.
O bloqueio impede duas operações de escrita concorrentes de corromperem a mesma visão do ambiente.
Use criptografia em trânsito e repouso, versionamento, backup, logs de acesso e recuperação testada. OpenTofu oferece criptografia de state e plan no cliente; sem a chave correta, porém, esses dados podem se tornar irrecuperáveis. Proteção e recuperação devem ser planejadas juntas.
Segredos não pertencem ao repositório
Credenciais não devem aparecer em arquivos, variáveis versionadas, planos publicados ou logs. Prefira identidades temporárias vinculadas ao pipeline e recupere valores de um cofre no momento da execução.
Marcar uma saída como “sensível” pode ocultá-la na tela, mas não garante que o valor desapareça do estado. Veja também o guia de gerenciamento de segredos.
Menor privilégio e políticas
A identidade que executa IaC pode ter poder para excluir ambientes inteiros. Separe permissões por conta e estágio, exija aprovação para produção e evite credenciais pessoais.
Políticas como código podem bloquear recursos públicos, regiões proibidas, tipos caros ou ausência de criptografia. Elas complementam revisão humana e controles do provedor.
IaC com Git e CI/CD
Uma mudança madura começa em branch, passa por formatação, validação, segurança e plano, recebe revisão e só então é aplicada. O pipeline deve salvar o plano aprovado e impedir que a etapa final recalculada execute algo diferente.
Ambientes críticos podem exigir janela, aprovação adicional e estratégia de recuperação.
Isso se integra ao processo explicado no artigo sobre CI/CD com testes e deploy seguro. A infraestrutura, porém, costuma ter raio de impacto maior que uma versão de aplicação.
Por isso, exclusões, políticas de identidade, banco e rede merecem gates específicos.
Testes para infraestrutura como código
- Formatação e sintaxe: detectam erros básicos antes do plano.
- Validação estática: encontra parâmetros inseguros, obsoletos ou inconsistentes.
- Políticas: verificam requisitos organizacionais no plano.
- Testes de módulo: confirmam entradas, saídas e propriedades esperadas.
- Integração: cria recursos temporários e valida comportamento real.
- Pós-implantação: testa saúde, conectividade, permissões e observabilidade.
Testes de infraestrutura têm custo e podem criar recursos reais. Use contas isoladas, nomes únicos, limites de orçamento e limpeza garantida.
Para aplicar a mentalidade de ciclos pequenos e feedback rápido, consulte o guia de Test-Driven Development, adaptando seus princípios ao risco operacional.
Como migrar infraestrutura existente para IaC
Não recrie tudo de uma vez. Comece por um recurso de baixo risco, escreva a configuração equivalente e importe o objeto para o estado. Execute um plano sem mudanças; qualquer diferença precisa ser entendida antes da aplicação.
Depois, avance para um conjunto coerente e documente o novo processo.
- Inventarie recursos, donos, dependências e criticidade.
- Escolha uma fronteira pequena e reversível.
- Faça backup de configuração, dados e estado.
- Escreva código compatível com a realidade.
- Importe e obtenha um plano sem alterações inesperadas.
- Bloqueie mudanças manuais ou crie um procedimento de exceção.
- Repita por domínio, medindo incidentes e tempo de entrega.
Ambientes híbridos exigem decisões adicionais sobre conectividade, identidade e responsabilidade. O comparativo on-premise vs. cloud ajuda a reconhecer controles que continuam com a organização em cada modelo.
Erros comuns ao adotar IaC
- Executar diretamente da máquina local: perde auditoria e depende de credenciais pessoais.
- Versionar state ou segredos: expõe dados e permite conflitos perigosos.
- Usar um único estado gigante: amplia o raio de falha e desacelera mudanças.
- Abstrair cedo demais: cria módulos genéricos que ninguém entende.
- Aplicar sem ler o plano: transforma automação em multiplicador de erro.
- Misturar mudanças manuais: produz drift e reduz confiança no código.
- Confundir IaC com backup: recria recursos, mas não recupera dados de negócio.
- Ignorar atualização de provedores: acumula incompatibilidades e risco operacional.
Plano de implementação em sete passos
- Defina o problema: tempo de provisionamento, inconsistência, auditoria ou recuperação.
- Escolha um piloto: pequeno, útil e sem dados críticos.
- Configure fundamentos: repositório, revisão, state remoto, identidade e backup.
- Crie um módulo simples: entradas claras, documentação e versão.
- Automatize validações: formato, sintaxe, segurança, política e plano.
- Aplique por pipeline: com aprovação, logs e separação de ambientes.
- Observe e melhore: detecte drift, revise incidentes e expanda gradualmente.
Inclua monitoramento desde o piloto. IaC confirma que a configuração foi aplicada, mas não prova que o serviço atende usuários.
Métricas, logs, traces e alertas completam a validação operacional; esse será o foco do próximo guia sobre observabilidade.
Como medir se a adoção está funcionando
Compare o tempo entre solicitação e ambiente pronto, frequência de mudanças, falhas provocadas por configuração, tempo de recuperação e percentual de recursos gerenciados por código. Meça drift aberto, planos emergenciais e retrabalho. Custo também importa: execuções, plataforma, treinamento e manutenção de módulos entram na conta.
Evite usar “quantidade de arquivos IaC” como sucesso. Um projeto pode produzir muito código e continuar lento. O resultado esperado é uma mudança mais previsível, rastreável e recuperável, com menor dependência de conhecimento informal.
Perguntas frequentes sobre IaC
IaC substitui profissionais de infraestrutura?
Não. Ela desloca esforço de tarefas manuais para arquitetura, automação, segurança, revisão e operação. Conhecimento de redes, sistemas, identidade e recuperação continua essencial para escrever e avaliar o código.
IaC serve apenas para nuvem?
Não. Ela pode gerenciar virtualização, redes, DNS, serviços SaaS, clusters locais e equipamentos que ofereçam APIs ou provedores. A experiência tende a ser melhor quando a plataforma possui interface automatizável e comportamento consistente.
Terraform e Ansible fazem a mesma coisa?
Há sobreposição, mas os focos são diferentes. Terraform e OpenTofu são fortes no provisionamento declarativo de recursos e estado. Ansible é forte em configuração e orquestração. Muitas equipes usam os dois com fronteiras explícitas.
É preciso usar Kubernetes para adotar IaC?
Não. IaC funciona com uma única máquina virtual, rede ou banco. Kubernetes adiciona outra camada declarativa, mas só deve entrar quando suas necessidades de orquestração justificarem a complexidade. Contêineres também podem ser úteis sem um cluster; veja o guia Docker descomplicado.
IaC elimina mudanças manuais?
Ela deve torná-las excepcionais. Em incidente, uma intervenção manual pode ser necessária, mas precisa ser registrada e reconciliada no código logo depois.
Caso contrário, o próximo apply poderá desfazer a correção ou produzir um plano inesperado.
Conclusão
Infraestrutura como Código transforma configuração em um processo versionado, revisável e repetível.
Terraform, OpenTofu, Pulumi, ferramentas nativas e Ansible atendem contextos diferentes; a escolha importa menos que a disciplina de estado remoto, menor privilégio, revisão de plano, testes e recuperação.
Comece com um domínio pequeno, prove que consegue aplicar e recuperar com segurança e só então amplie.
A maturidade não aparece quando tudo está “em código”, mas quando a equipe consegue mudar infraestrutura com velocidade previsível, entender o impacto e responder a falhas sem depender de improviso.